
Frigoriferi dei supermercati hackerati in mezza Europa
Decine di supermercati in Belgio, Irlanda, Lussemburgo e Svezia hanno trovato i frigoriferi manomessi da remoto e la merce da buttare. Cosa insegna alle aziende sugli impianti connessi.
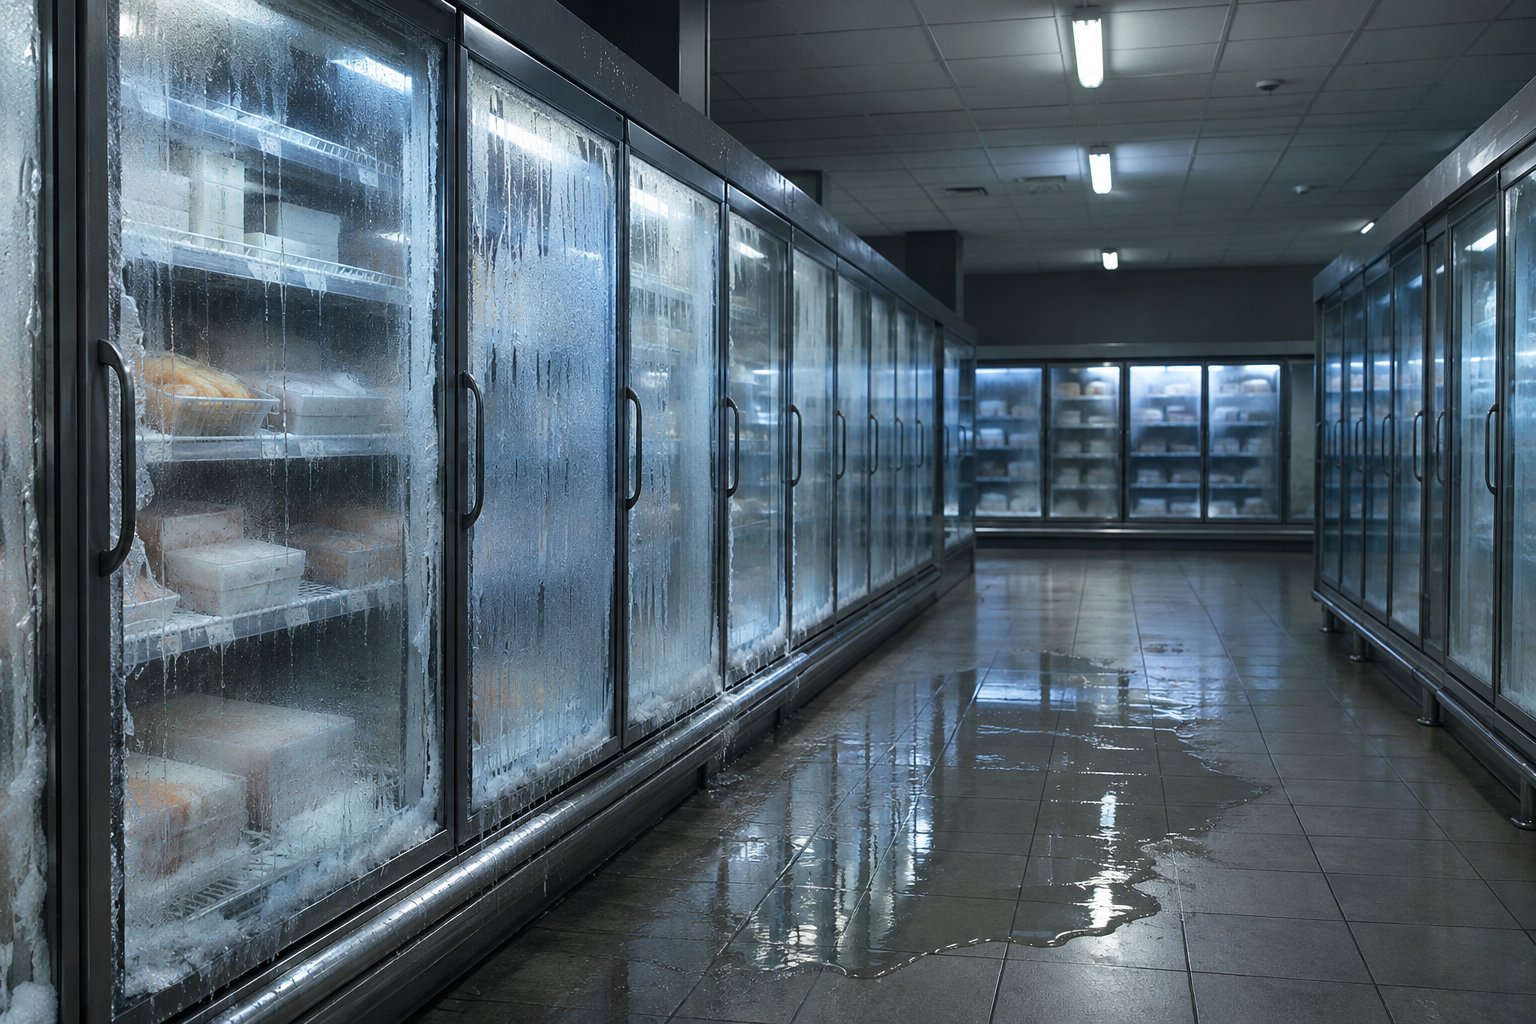
Tra domenica 1 e lunedì 2 novembre 2026 decine di supermercati in Belgio, Irlanda, Lussemburgo e Svezia hanno trovato al mattino banchi frigo e congelatori spenti o in sbrinamento, con temperature salite fino a 50 °C. Non si è trattato di un guasto: qualcuno è entrato da remoto nei sistemi che gestiscono la refrigerazione e li ha manomessi durante la notte.
In Belgio i punti vendita Delhaize colpiti sono circa 40, e il gruppo ha parlato di un "incidente informatico" su alcune decine di negozi, con l'assortimento ridotto per qualche giorno; i centri di distribuzione invece hanno lavorato regolarmente. Un responsabile di negozio ha raccontato di aver dovuto buttare tutti i prodotti freschi e surgelati. Problemi simili hanno avuto circa 15 Carrefour, alcuni Intermarché e Spar e i minimarket Shop & Go delle stazioni di servizio Q8. In Svezia ICA ha confermato attacchi a pochi negozi gestiti fuori dalla rete centrale, e anche sei Coop della Svezia centrale hanno avuto guasti analoghi: in un ICA Nära sull'isola di Öland il gestore ha trovato i congelatori impostati a 55 °C e il pavimento allagato. In Irlanda Musgrave, la capogruppo di SuperValu, parla di almeno 13 negozi coinvolti.
È la seconda ondata in poche settimane. A metà ottobre era toccato a centinaia di negozi in Francia (Carrefour, Coopérative U, Intermarché, Monoprix). Lì in diversi casi i controller di refrigerazione Danfoss avevano un firmware non aggiornato, e il CERT-FR, il centro francese di risposta agli incidenti informatici, ha pubblicato un avviso sulla compromissione dei controller Danfoss AK-SM e AK-SC. Non è ancora chiaro se gli attacchi di novembre usino la stessa strada, e nessuna delle aziende ha detto chi ci sia dietro.
Cosa significa per le aziende
Non serve essere una catena di supermercati per correre lo stesso rischio. Celle frigorifere, impianti di climatizzazione, caldaie, controllo accessi, videosorveglianza, linee di produzione: sono sempre più spesso dispositivi collegati a internet, installati e gestiti dal fornitore dell'impianto e non dall'IT aziendale. Proprio per questo restano fuori dai controlli: nessuno li aggiorna, le password sono quelle di fabbrica e spesso sono raggiungibili direttamente da internet per comodità dell'assistenza.
Il danno, come si vede, non riguarda i dati ma le cose: merce da buttare, produzione ferma, locali inagibili. Per un'azienda alimentare, una farmacia, un laboratorio o un magazzino a temperatura controllata, una notte di impianto fuori controllo può costare più di un attacco ai PC.
Cosa fare
- Fai l'inventario di tutto ciò che in azienda è collegato alla rete oltre a PC e server: impianti, centraline, telecamere, sensori. Chiedi ai fornitori quali sistemi hanno installato e come li raggiungono da remoto.
- Togli da internet i pannelli di gestione esposti direttamente: l'accesso remoto dei manutentori deve passare da una VPN o da un sistema di accesso controllato, con utenti nominativi.
- Cambia le password di fabbrica e chiedi al fornitore di aggiornare il firmware, a partire dai controller per cui esistono avvisi di sicurezza.
- Separa la rete degli impianti da quella degli uffici, così un dispositivo compromesso non diventa la porta d'ingresso verso il resto.
- Attiva allarmi indipendenti: un sensore di temperatura che manda un SMS se la cella supera la soglia ti avvisa anche se la centralina è stata manomessa.
Se vuoi sapere quali dispositivi della tua rete sono visibili da internet e tenerli sotto controllo, Garp Cyber Security può fare una verifica e monitorarli nel tempo.
Fonte: The Register